RSSI à temps partagé
Une expertise cybersécurité senior, au rythme de votre entreprise
Pour les PME, ETI et éditeurs de logiciels qui souhaitent maîtriser leur sécurité, sans recruter un RSSI à temps plein.
Le constat
La cybersécurité est devenue un enjeu stratégique
Les exigences clients, la pression réglementaire et les menaces progressent plus vite que les ressources sécurité internes. La plupart des PME et ETI n’ont ni le besoin ni les moyens d’un RSSI à temps plein.
Exigences clients
Questionnaires sécurité, audits de donneurs d’ordre, clauses contractuelles à honorer.
Conformité à démontrer
ISO 27001, RGPD, NIS2 : des trajectoires à cadrer et des preuves à constituer.
Risques techniques
Complexité croissante sur l’infrastructure, le cloud et le développement logiciel.
En résumé
De vos besoins à notre réponse
Besoin
Évaluer le niveau de sécurité de votre entreprise
→
Réponse
Différentes formules d’audit, du diagnostic rapide à un audit structuré.
Besoin
Définir une stratégie et vous faire accompagner dans la durée pour son exécution
→
Réponse
Mise à disposition d’un RSSI à temps partagé, avec une démarche structurée.
Besoin
Un projet mixant sécurité et infrastructure, un objectif de conformité, ou un besoin spécifique
→
Réponse
Un accompagnement ciblé sur des évolutions de vos solutions ou des certifications.
Offre de services
Trois domaines d’intervention
Diagnostic
Évaluer votre sécurité au regard d’un référentiel, identifier les risques prioritaires et construire une feuille de route réaliste.
RSSI à temps partagé
Une compétence RSSI intégrée à votre fonctionnement, qui définit et suit le plan d’action et le recentre au fil des évolutions.
Accompagnement ciblé
Jusqu’à une certification ISO 27001, ou sur un sujet à la frontière entre infrastructure, opérations et sécurité.
Transfert de compétences vers vos équipes : l’objectif est de vous rendre autonomes, pas de créer une dépendance.
Profil
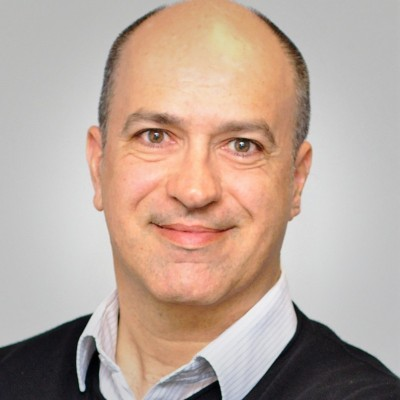
Alain Delafosse
Consultant indépendant, fort de plusieurs années de direction d’équipes sécurité, infrastructure et logicielles en environnements complexes (CTO, plateformes SaaS). J’intègre la sécurité avec l’architecture, l’exploitation et les processus — jamais à côté.
Une approche pragmatique et orientée résultats
Une expérience de direction et opérationnelle (CTO, SaaS)
Un transfert de compétences vers vos équipes
Pourquoi Belledonne Cybersécurité
Ce qui me différencie
1
Une approche pragmatique et orientée résultats
Des solutions proportionnées à vos moyens et à vos enjeux, pas une documentation difficile à faire vivre.
2
Une expérience de direction et opérationnelle
CTO, infrastructure SaaS : une compréhension concrète des contraintes techniques et business.
3
Une vision processus et architecture IT
La sécurité pensée avec l’architecture, l’exploitation et les processus, et non à côté.
4
Un transfert de compétences vers vos équipes
Une expérience pédagogique qui rend vos équipes autonomes et ancre l’amélioration continue.
Une expertise adaptée à votre maturité, de la startup au grand groupe.
Actualités
Nos derniers articles
-
Les dix raisons qui devraient vous pousser à faire appel à un RSSI externalisé
Mode réactif, budget limité, réglementation qui se complexifie (NIS2, DORA, RGPD…), IA à sécuriser : voici dix signaux…
Échangeons sur vos enjeux
Un premier échange de 30 minutes permet de définir ensemble le format d’accompagnement le plus adapté à vos besoins.